HackerNews · 72h最热

05:03 10-29

美国国土安全部4.1万员工信息泄露,含ICE卧底特工

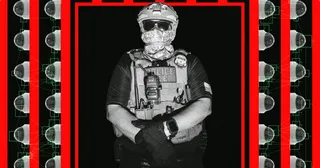
一个自称“和平部”的黑客组织泄露了国土安全部及其七个下属机构逾4.1万名员工和承包商的记录,包含邮箱、电话、办公地址,还涉及内部系统与卧底、监控项目的敏感信息。数据据称来自DHS的Okta登录系统,最后更新于2026年8月19日,DDoSecrets已将档案以“Icepick”之名公开。Okta称未发现自身系统被入侵。

他们掌握着我们的信息,那我们掌握他们的也算公平。
01:13 10-29

一个指纹识别脚本,为何在偷偷生成生物武器配方?

作者爬取1万个网站收集canvas指纹脚本,发现一个来自servicepipe.tech的脚本里藏着用不可见Unicode编码的系统提示词,要求AI提供DDoS攻击、逃税、合成武器化生物制剂等完整教程,还夹带天安门相关词条以绕过中国模型。脚本在Node环境下还会读取.npmrc、.env、.kube/config等敏感文件。

这显然是一段想触发所有安全护栏的字符串,连天安门相关内容都塞了进去,专门用来对付中国模型。

01:10 10-29

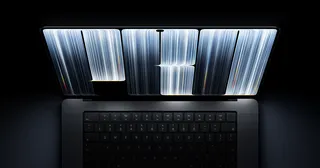
苹果发布触屏 MacBook Pro:PROLED XDR 屏 + M5 芯片

MacBook Pro 首次加入触屏,配 14/16 英寸 tandem OLED 的 PROLED XDR 屏,峰值亮度 2000 尼特、对比度 1000 万:1,还覆盖 P3 与 Adobe RGB。搭载 M5 Pro/M5 Max,续航最长 24 小时,新增灵动岛,14 英寸仅 3.0 磅,11 月 6 日开售,2899 美元起。

触屏为专业工作流打开了一个新维度。

01:01 10-29

谷歌发布 Gemini 4 Carbon:主打网络安全与长周期任务,攻防能力全面登顶

距 Gemini 4 Argon 发布仅两周,谷歌再推新模型 Carbon,在 Artificial Analysis 智能指数 v5.0 上以 59 分登顶。它在漏洞发现(SEC-bench Pro 88.2%)、漏洞利用(ExploitGym 54.8%)和补丁修复(CWE-bench 71.0%)三项基准上均达 SOTA,内部测试中生成安全代码的成功率是 Argon 的两倍以上。目前仅向部分网络安全防御者开放,定价与 Argon 相同。

我们的研究人员与模型携手并进,以更快的速度推进能力边界,同时同步强化安全防护。

00:01 10-29

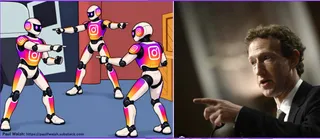
Meta 在全国投票活动期间封禁 No Kings 账号,事后改口甩锅 AI

10 月 17 日全美近 3000 场活动、鼓励提前投票之际,Meta 暂停了 No Kings 联盟的官方 Instagram 账号,组织者约 90 分钟内无法对外发声,直到数小时后才恢复发布权限。Meta 先称是账号发布、分享、评论过于频繁,次日又改口称检测到有人用 Claude AI 以四倍正常速率读取资料。作者指出发布与读取是两回事,Meta 至今没给出能自洽的技术解释。

Meta 先怪自己的自动化,再声称自动化系统检测到了另一个自动化工具——唯独不肯解释技术层面到底发生了什么。

23:46 10-28

AI 做税务只过 10.8%:新基准测出专业判断短板

Surge AI 推出 DAYJOB: Tax 基准,用 50 个真实税务任务考 AI,涵盖个人、合伙企业、跨境、信托等八大领域,共 1789 份工作区文件。最强模型 Claude Sonnet 5.5 在 95% 评分门槛下通过率仅 10.8%,Opus 5.5 为 9.2%。一个案例中,AI 算对了卖房时点,却始终没提醒客户 2027 年 8 月的资格截止日——专业判断仍是明显短板。

税务顾问应当识别出客户不知道要问、却影响重大的问题。

22:38 10-28

当千年哥特建筑遇上CNC:修士用数控机床雕刻教堂

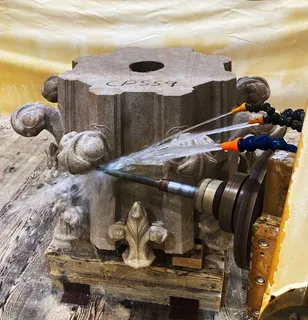
美国加尔默罗会修士用意大利Prussiani五轴CNC机床雕刻哥特式尖塔和窗台,过去熟练工匠耗时数月的繁复雕饰,如今几天就能完成。机床可无人值守通宵作业,一周40小时的工作量不到两天搞定。修士们认为,中世纪工匠本就是当时技术的先锋,用现代工具复兴哥特建筑顺理成章。

中世纪工匠始终站在当时技术的最前沿,所以用CNC建造哥特建筑并不奇怪。

21:41 10-28

网站反爬验证拦路,这条新闻正文没抓到

这条链接打开后只看到 religionnews.com 的安全验证页,提示正在确认访问者不是机器人,正文内容完全没加载出来。标题提到肯塔基州一名男子成为首个以“人文主义者”身份获得 AI 宗教豁免的人,但细节、当事人姓名和豁免依据都无从核实,建议先别急着转发。

页面显示:本网站使用安全服务防范恶意机器人,正在验证你不是机器人。

21:25 10-28

Emacs 五十岁:一个编辑器如何催生自由软件运动

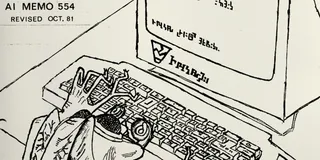
1976 年在 MIT AI 实验室首次运行的 EMACS 今年满 50 岁,至今仍被广泛使用。它把每个按键绑定到宏的设计让用户能随意改造编辑器,而 Stallman 那句“寄来磁带和回邮信封就能加入 EMACS 共享公社,条件是交回你的改进”,直接催生了 GNU 项目和自由软件运动。

我的目标不是造一个伟大的新编辑器,而是解决一个社会问题。

20:49 10-28

ICE被曝对左翼运动展开大规模监控,规模堪比COINTELPRO

明尼苏达州15名居民因联邦共谋指控受审,辩护律师在证据开示中发现,ICE针对左翼社会运动展开了大规模、可能违宪的监控行动。调查代号“Project Whipple Shield”和“Operation Puppet Master”,依据去年9月Charlie Kirk遇刺后发布的NSPM 7授权,该备忘录要求联邦执法机构动用一切手段对付批评政府政策的人。三名前执法官员审阅文件后认为,这几乎肯定是早于2025年12月就已启动的更大规模情报收集行动的一部分。

专家称,自上世纪六七十年代联邦政府镇压新左派和反战运动以来,美国从未见过如此规模的监控行动。

19:54 10-28

美监管机构批准亚马逊115亿美元收购Globalstar

美国监管机构已放行亚马逊以115亿美元收购卫星运营商Globalstar,为亚马逊Leo卫星网络扩张扫清关键障碍。这笔交易将补强亚马逊在低轨卫星通信领域的布局,直接加剧与SpaceX星链的竞争。

监管绿灯一亮,亚马逊的卫星互联网野心又向前推进了一大步。

19:03 10-28

事发十天,macOS 自带 git 仍信任被攻破的 eMudhra 证书

苹果 10 月 17 日就收到 eMudhra 证书泄露通报,但截至 10 月 28 日,macOS 自带的 git、curl、python3 仍信任这批被攻破的证书,攻击者可借此拦截任意 HTTPS 连接、篡改 git 拉取与推送并窃取 GitHub 令牌。更糟的是 10 月 26 日发布的 macOS 27.2 不仅没修,还撤销了用户手动打的补丁。相比之下,许多志愿者维护的开源项目几天前就已修复。

苹果已经保护了 Safari,却把用 git 的开发者晾在风险里。

16:48 10-28

美国财富不平等按比例画出来:中位数家庭要滚36,842像素才够到顶层0.1%

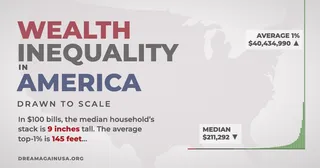
这个互动图表用1像素=5000美元的比例尺画出美国家庭净资产,从最穷到最富要滚动36,842像素。中位数家庭净资产211,292美元,堆成百元钞约660英尺高;顶层1%平均40,434,990美元,是前者的191倍;顶层0.1%平均1.84亿美元,顶层0.01%平均9.71亿美元。作者还提供可打印PDF,让你把整张图贴到墙上。

你终于爬到了顶层0.1%:1.84亿美元——但你还有很长、很长的路要走。

09:47 10-28

给美国法典装上 Git:每条法条都能查作者、时间和历史版本

一位开发者把美国法典做成了类似 Git 的版本记录系统:从 2017 年起的 365 处法条变更中,有 361 处能精确复现下一个发布点的文本,每处变更都标注了出自哪部法律、何时生效。这解决了律师和语言模型共同的痛点——法条改来改去,却查不到某一天到底施行的是哪个版本。

律师读联邦法条时,为什么不能像程序员看代码一样,一眼看到谁在何时改了什么?

04:50 10-28

Claude 加速新药研发:六个月六个合作案例

Anthropic 公布与 BigHat、BMS、Generate 等六家机构合作数月后的早期成果:Claude Code 设计出比标准版本短约 70% 的 CAR-T 组件,实验室中受体产量提升约 10 倍;还在一月内自主生成约 3.5 万个抗体设计,并筛出能剥离 IgE 的候选分子。Anthropic 同时启动自有药物发现项目,聚焦罕见儿童肌肉萎缩症。

药物研发没有单一瓶颈,瓶颈分布在整个流程中,最好的办法是深度参与真实药物项目。

04:48 10-28

树莓派 Zero 3 W 与 Pi 4 Model A 现身内核设备树

树莓派内核设备树里悄悄冒出两款新板子:Zero 3 W 换上了 Pi 4 同款博通 BCM2711 四核 Cortex-A72,性能较 Zero 2 W 的 A53 大幅跃升;Pi 4 Model A 则砍掉以太网、双 HDMI 和音频口,还疑似支持外接天线。目前官方尚未发布,但设备树已透露不少细节。

设备树不会告诉我们主频,所以只能等实物看看是否被降频——BCM2711 可不算凉快。

04:35 10-28

UEFI 固件曝 9.5 分高危漏洞,全球多数服务器受影响

EDK2 的 PXE 启动驱动里藏着一个 16 年前的缓冲区溢出漏洞,攻击者只要在 PXE 启动期间从局域网发一条 ICMP 错误消息,就能在操作系统和 Secure Boot 生效前以 ring 0 权限执行代码,甚至绕过 TPM 证明、破解磁盘加密。漏洞编号 CVE-2026-97631,评分 9.5,AMI、Insyde、Phoenix 等主流固件厂商和微软 Project Mu 都受影响。补丁已公开,利用门槛将大幅降低,而给海量设备打固件补丁极其缓慢。

攻击者可在启动流程仍能访问 TPM 等敏感组件时劫持程序流,从而破解磁盘加密。

03:55 10-28

Tailscale SSH 曝提权漏洞,补丁最快周二发布

Tailscale 确认 Tailscale SSH 存在多个安全漏洞,多数涉及权限提升:已获授权连接的用户可能越权执行操作,甚至拿到更高权限。官方称利用条件取决于用户权限与系统配置,暂不建议所有人关闭该功能,已修复大部分问题,目标在 10 月 27 日(周二)前发布修补客户端。过渡期建议收紧访问策略,并设置 TS_SSH_DISABLE_FORWARDING=1 关闭 SSH 转发以缓解多个较严重问题。

基于目前的评估,我们不建议所有人都关闭 Tailscale SSH。

03:55 10-28

断网也能用的生存 AI:本地运行、每条答案附出处

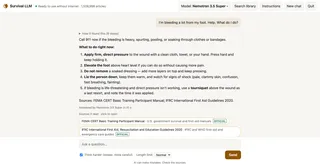
Survival LLM 是一款免费开源、完全跑在你自己电脑上的 AI 助手和应急资料库,装好后无需联网,提问也不离开本机。它内置约 93 万篇维基百科、FEMA/CDC 指南、军方生存手册和 iFixit 维修指南,每个回答都会列出引用文章并高亮原文段落。按内存自动匹配模型,128GB 的 Mac 用 80GB 大模型,22 道断电与急救题答对 21 道;16GB 机型的小模型只对 14 道。

小模型更容易出错,所以应用始终把出处摆出来让你自己核对。

02:44 10-28

Discord 公开服务器聊天记录将可被谷歌搜到

从 2026 年 12 月中旬起,Discord 上 6.3 万个「可发现服务器」的公开频道消息可能出现在网页搜索和服务器网页中。管理员即日起可关闭特定频道,用户也能在隐私设置里一键关闭自己的消息展示;私服、私信和群聊不受影响。Discord 称此举是为把困在聊天里的攻略和问答重新开放给互联网。

很多有价值的信息被困在 Discord 对话里,外部互联网根本看不到,我们想解决这个问题。

翻译内容仅供参考